
Å hindre uvedkomne i å få tilgang til PC-en din handler om langt mer enn ett passord. Datamaskinen rommer e-post, bilder, nettbank, lagrede innlogginger og jobbfiler – og angripere bruker både teknisk skadevare og ren manipulasjon for å komme seg inn. I denne guiden går vi gjennom hvilke trusler som finnes, hvordan uvedkomne faktisk skaffer seg tilgang, hvordan du oppdager at noe er galt, og hvilke konkrete tiltak som holder maskinen din trygg.
Viktige punkter
- To veier inn: Uvedkomne får tilgang enten teknisk (skadevare) eller sosialt (du blir manipulert til å gi tilgang).
- De farligste truslene: Trojanere og phishing er de vanligste døråpnerne, mens løsepengevirus gjør mest skade.
- Grunnmuren: Oppdatert antivirus, ferske oppdateringer, unike passord og to-trinns bekreftelse stopper de fleste angrep.
- Varsellamper: Treg PC, ukjente programmer, rar nettleseroppførsel og uventede innloggingsvarsler.
- Ved infeksjon: Koble fra nett, skann, og bytt passord fra en ren enhet.
Hva betyr det å gi uvedkomne tilgang til PC-en?
Med «uvedkommen tilgang» mener vi at en person eller et program får tilgang til maskinen din uten at du har gitt bevisst tillatelse. Det kan skje på to måter. Enten teknisk, ved at skadelig programvare installeres og lar en angriper lese, kopiere eller styre innholdet på PC-en, eller sosialt, ved at du blir lurt til å oppgi passord, åpne et vedlegg eller gi noen fjernstyringstilgang. Begge veier ender på samme sted: noen andre enn deg bestemmer over datamaskinen din.
Målet til angriperen er sjelden selve PC-en. Det de er ute etter er dataene – passord, bankkortnummer, BankID-opplysninger, kontaktlister – eller regnekraften og nettforbindelsen din, som kan misbrukes videre. Derfor er god beskyttelse like mye et spørsmål om vaner som om programvare.
Hvilke trusler finnes?
De fleste angrep mot private PC-er bygger på en form for skadevare (malware) – et samlebegrep for programmer som er laget for å skade, spionere eller stjele. Her er de vanligste typene, forklart enkelt.
Virus
Et virus er et program som kobler seg til andre filer og sprer seg når disse åpnes eller deles. Virus kan ødelegge filer, bremse maskinen eller åpne bakdører for andre angrep. Navnet brukes ofte løst om «alt som er skadelig», men teknisk er virus bare én undergruppe av skadevare.
Trojanere
En trojaner (etter den trojanske hest) utgir seg for å være et nyttig eller ufarlig program, men gjør noe annet i bakgrunnen – for eksempel installerer en fjernstyringsmodul. Trojanere er i dag den vanligste typen skadelig vedlegg i phishing-e-poster, og de kamufleres gjerne med dobbel filendelse eller kjente filnavn for å få deg til å kjøre dem.
Spionprogram (spyware)
Spionprogram overvåker hva du gjør – tastetrykk, nettsteder, innlogginger – og sender informasjonen videre til en tredjepart. Du merker sjelden spyware direkte, nettopp fordi hensikten er å være usynlig.
Reklameprogram (adware)
Adware er ondsinnet programvare som fyller skjermen med pop up-reklame og ofte følger med gratisnedlastinger. Det er mer irriterende enn farlig, men kan være vanskelig å fjerne og sender gjerne data om nettbruken din videre.
Løsepengevirus (ransomware)
Løsepengevirus krypterer filene dine og krever betaling for å låse dem opp igjen. Dette er en av de mest ødeleggende truslene for både privatpersoner og bedrifter, og ifølge FBIs IC3-rapporter kommer angrepene oftest inn via phishing, åpne fjernstyringstjenester (RDP) og uoppdatert programvare.
Phishing og sosial manipulasjon
Phishing er falske meldinger – e-post, SMS eller chat – som etterligner en avsender du stoler på for å lure deg til å oppgi passord eller klikke på en lenke. Dette er ikke skadevare i seg selv, men den vanligste døråpneren for alt det over. Moderne phishing bruker gjerne QR-koder og falske innloggingssider som ser helt ekte ut.
Hvordan får uvedkomne tilgang til PC-en din?
Mange tenker at de har godt «nettvett» og aldri klikker på noe mistenkelig, men skadevare havner likevel på maskinen på overraskende hverdagslige måter. De vanligste inngangene er:
- E-postvedlegg og lenker: Et dokument eller en lenke i en melding som ser legitim ut. Stol på avsenderen før du åpner noe, og vær ekstra skeptisk til uventede fakturaer, pakkevarsler og «kontoen din er sperret»-meldinger.
- Nedlastinger fra uoffisielle kilder: Programmer, «cracks» eller mediefiler fra tilfeldige nettsteder. Last alltid ned fra offisielle sider – Microsoft har en grei gjennomgang av trygg nedlasting av filer og fjerning av skadevare.
- Svake eller gjenbrukte passord: Hvis ett passord lekker i en datalekkasje, prøver angripere det automatisk på alle tjenestene dine.
- Uoppdatert programvare: Gamle versjoner av operativsystem, nettleser og programmer har kjente sikkerhetshull som utnyttes.
- Fjernstyring og falsk «support»: Svindlere ringer og utgir seg for å være Microsoft eller banken, og ber deg installere et fjernstyringsprogram. Da gir du dem bokstavelig talt tilgang.
- Åpne og usikrede nettverk: På åpent wifi kan trafikken din avlyttes hvis den ikke er kryptert.
Tegn på at noen har fått tilgang til PC-en din
Et infisert eller kapret system gir ofte små varsellamper lenge før det blir åpenbart. Vær oppmerksom hvis du ser flere av disse samtidig:
- PC-en blir plutselig treg, varm eller vifta går for fullt uten grunn.
- Ukjente programmer, verktøylinjer eller pop up-vinduer dukker opp.
- Nettleseren åpner sider du ikke har bedt om, eller startsiden er endret.
- Venner mottar meldinger fra deg som du ikke har sendt.
- Du blir logget ut av kontoer, eller får varsler om innlogging fra ukjente steder.
- Antivirusprogrammet eller Windows-oppdateringene er slått av uten at du gjorde det.
Slik hindrer du uvedkomne tilgang
Den gode nyheten er at noen få, konsekvente tiltak stopper de aller fleste angrep. Du trenger ikke være ekspert – du trenger gode rutiner og riktig oppsett.
Sjekkliste
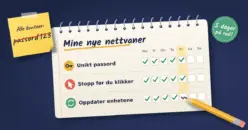
- Installer og oppdater et antivirusprogram, og la det skanne i bakgrunnen.
- Slå på automatiske oppdateringer for operativsystem, nettleser og programmer.
- Bruk unike, sterke passord – gjerne via en passordbehandler.
- Aktiver to-trinns bekreftelse (2FA) på e-post, bank og sosiale medier.
- Ikke åpne uventede vedlegg eller lenker; sjekk avsenderens faktiske adresse.
- Last kun ned programvare fra offisielle kilder.
- Gi aldri fjernstyringstilgang til noen som ringer deg uoppfordret.
- Bruk VPN på åpne, offentlige nettverk.
- Ta regelmessige sikkerhetskopier av viktige filer.
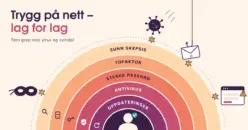
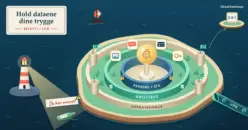
Et antivirusprogram er grunnmuren: det skanner filer og nettsteder i bakgrunnen og varsler deg når noe mistenkelig oppdages. Men antivirus alene er ikke nok. Hold operativsystem og programmer oppdatert, slå på to-trinns bekreftelse (2FA) der det tilbys, og bruk en passordbehandler slik at hver tjeneste har et unikt, sterkt passord. På åpne nettverk bør du kryptere trafikken; her finnes det flere fordeler ved å bruke VPN. Ta også regelmessige sikkerhetskopier, slik at et løsepengevirus ikke betyr at du mister alt. Flere praktiske råd finner du i vår oversikt med tips for økt datasikkerhet.
Vanlige feil folk gjør
Selv sikkerhetsbevisste brukere går i de samme fellene. De vanligste feilene er:
- Å utsette oppdateringer. «Minn meg på det senere» lar kjente sikkerhetshull stå åpne i ukevis.
- Å gjenbruke passord. Ett lekket passord blir til mange kompromitterte kontoer.
- Å stole på avsendernavn. Navn og logo er trivielt å forfalske – sjekk selve e-postadressen og lenka før du klikker.
- Å slå av antivirus for å installere noe. Hvis et program krever at du deaktiverer beskyttelsen, er det et varsko i seg selv.
- Å gi fjernstyringstilgang til ukjente. Seriøse selskaper ringer deg aldri uoppfordret for å «fikse» PC-en din.
- Å tro at Mac eller mobil er immune. Ingen plattform er trusselfri; skadevare finnes for alle.
Hva gjør du hvis PC-en allerede er infisert?
Hvis du mistenker at noen har fått tilgang, handle raskt og i riktig rekkefølge:
- Koble fra internett for å stoppe videre datautveksling med angriperen.
- Kjør en full skanning med et oppdatert antivirusprogram og la det fjerne eller sette i karantene det som oppdages.
- Bytt passord på viktige kontoer – men gjør det fra en annen, ren enhet, ikke fra den infiserte PC-en.
- Slå på to-trinns bekreftelse der du ikke allerede har det.
- Sjekk bank og e-post for uautoriserte handlinger, og meld fra til banken ved mistanke om svindel.
- Vurder gjenoppretting fra en ren sikkerhetskopi, eller en full ominstallasjon av operativsystemet hvis infeksjonen sitter dypt.
Trygg nettaktivitet i hverdagen
Hvilke nettsteder du besøker påvirker risikoen din. Enkelte kategorier – datingsider, krypto- og investeringssider og pengespill- og casinosider – er oftere utsatt for falske kopier, aggressiv reklame og tvilsomme nedlastinger. Det betyr ikke at kategorien i seg selv er farlig, men at du bør være ekstra kritisk til hvilken aktør du velger.
Gjør alltid litt forhåndsundersøkelser før du registrerer deg på et ukjent nettsted: søk opp navnet, se etter uavhengige omtaler, og sjekk at siden bruker kryptert forbindelse (https) og har tydelig kontaktinformasjon. For pengespill er dette ekstra viktig – et nettsted som Maria Casino Live er ett av svært mange tilbud du kan møte, og du bør alltid vurdere lisens, vilkår og ansvarlighetsverktøy før du oppretter konto noe sted. Les gjerne mer om hvordan du spiller sikkert på nettcasino før du begynner. Den samme grunnregelen gjelder uansett tema: har du minste tvil, la være å oppgi opplysninger. Vil du ha flere generelle råd, har vi også en guide til sikker bruk av PC og internett.
Friskrivning om pengespill
Denne artikkelen handler om datasikkerhet og gir verken råd om pengespill eller oppfordring til å spille. Pengespill innebærer risiko for å tape penger, og ingen strategi, demospill eller «tips» øker sjansen for gevinst. I Norge er pengespill om penger regulert gjennom en statlig enerettsmodell (Norsk Tipping og Norsk Rikstoto), og utenlandske nettcasinoer har ikke norsk lisens. Aldersgrensen er 18 år.
Opplever du at spillingen går ut over økonomi, søvn eller relasjoner, kan du få gratis og anonym hjelp hos Hjelpelinjen på telefon 800 800 40 eller via hjelpelinjen.no. Tilsyn med pengespill i Norge føres av Lotteri- og stiftelsestilsynet.
Kilder
- FBI Internet Crime Complaint Center (IC3) – årsrapporter om nettkriminalitet
- ENISA – Threat Landscape (europeisk trusselbilde)
- AhnLab ASEC – rapporter om phishing og skadelige vedlegg
- Hjelpelinjen for spilleavhengige (800 800 40)
- Lotteri- og stiftelsestilsynet
- Norsk Helseinformatikk (NHI) – om spilleavhengighet
Vanlige spørsmål (FAQ)
Hva betyr det å gi uvedkomne tilgang til PC-en?
Det betyr at en person eller et program får tilgang til maskinen din uten din bevisste tillatelse – enten teknisk via skadevare, eller ved at du blir manipulert til å oppgi passord eller gi fjernstyringstilgang. Resultatet er at noen andre kan lese, kopiere eller styre innholdet på PC-en.
Hvordan vet jeg om PC-en min er hacket?
Typiske tegn er at maskinen plutselig blir treg, at ukjente programmer eller pop up-vinduer dukker opp, at nettleseren oppfører seg rart, at venner får meldinger du ikke har sendt, eller at antivirus og oppdateringer er slått av. Flere slike tegn samtidig er grunn til å kjøre en full skanning.
Er gratis antivirus nok?
Et godt gratis antivirus gir solid grunnbeskyttelse mot de vanligste truslene, og er langt bedre enn ingenting. Betalte versjoner legger gjerne til funksjoner som brannmur, nettleserbeskyttelse, VPN og passordbehandler. Uansett valg er oppdateringer, sterke passord og gode vaner minst like viktig som selve programmet.
Hjelper VPN mot skadevare?
Et VPN krypterer nettforbindelsen din og skjuler trafikken på åpne nettverk, men det fjerner eller stopper ikke skadevare i seg selv. VPN og antivirus løser ulike oppgaver og brukes best sammen.
Hva bør jeg gjøre først hvis PC-en er infisert?
Koble maskinen fra internett for å stoppe videre dataflyt, kjør deretter en full skanning med et oppdatert antivirusprogram, og bytt passord på viktige kontoer fra en annen, ren enhet. Sjekk bank og e-post for uautoriserte handlinger, og vurder gjenoppretting fra sikkerhetskopi hvis problemet sitter dypt.