
Gode sikkerhetsvaner handler sjelden om å være ekspert på datasikkerhet. Det handler om noen få enkle valg du gjør om og om igjen – hvilket passord du bruker, om du stopper opp før du klikker, og om du lar enhetene dine oppdatere seg. De fleste som blir utsatt for svindel eller virus, blir ikke rammet fordi angriperen var et teknisk geni, men fordi en vane åpnet en dør som egentlig burde vært lukket.
Den gode nyheten er at vaner kan endres. I denne guiden går vi gjennom de vanligste dårlige nettvanene, forklarer hvorfor de er risikable, og viser hva du bør gjøre i stedet. Målet er ikke å fjerne all risiko – det er umulig når vi bruker nett til nesten alt – men å redusere den så mye at du kan bevege deg trygt på nettet uten å være redd hele tiden.
Viktige punkter
- De fleste innbrudd skyldes vaner, ikke avansert hacking – små valg som gjentas er den egentlige risikoen.
- Unikt passord per tjeneste stopper «credential stuffing» når ett nettsted lekker.
- Tofaktor og passkeys hindrer innlogging selv om passordet er på avveie.
- Automatiske oppdateringer lukker kjente sikkerhetshull før de utnyttes.
- Stopp opp før du klikker på lenker i uventede e-poster og SMS-er.
- Bygg én vane av gangen og la verktøy gjøre det trygge valget enkelt.
Hva betyr det å ha gode sikkerhetsvaner?
Gode sikkerhetsvaner er faste rutiner som gjør det vanskeligere for andre å få tilgang til kontoene, enhetene og opplysningene dine. En vane er noe du gjør automatisk, uten å tenke – og nettopp derfor er den så kraftfull. Når det å bruke et unikt passord eller å slå på tofaktor skjer av seg selv, trenger du ikke å ta det riktige valget hver eneste gang. Det er allerede tatt.
Dårlige vaner fungerer på samme måte, bare i motsatt retning. Å gjenbruke det samme passordet, å utsette oppdateringer eller å klikke raskt på lenker er små handlinger som hver for seg virker ufarlige, men som til sammen bygger opp en stor angrepsflate. Et angrep trenger bare å lykkes én gang; du må ha gode rutiner hele tiden. Derfor lønner det seg å flytte beslutningene fra «hver gang» til «én gang», ved å sette opp trygge rutiner som varer.
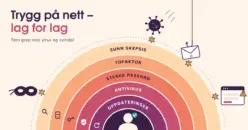
Dette er den samme tankegangen som ligger bak god datasikkerhet generelt: flere lag med beskyttelse, slik at en enkelt glipp ikke får lov til å velte hele korthuset.
De vanligste dårlige vanene – og hva du bør gjøre i stedet
Under er de nettvanene som oftest fører til problemer for vanlige brukere. For hver av dem forklarer vi hvorfor den er risikabel, og hvilken rutine du kan bytte den ut med.
Du bruker samme passord overalt
Gjenbruk av passord er den enkeltvanen som skaper flest problemer. Når ett nettsted blir hacket og passordene lekker, prøver kriminelle de samme kombinasjonene av e-post og passord automatisk på hundrevis av andre tjenester – en metode som kalles «credential stuffing». Bruker du det samme passordet på e-post, nettbank og nettbutikk, holder det at ett sted lekker før flere kontoer står åpne.
Løsningen er et unikt passord for hver tjeneste, og en passordbehandler som husker dem for deg. Moderne råd fra blant andre amerikanske NIST legger vekt på lengde framfor kompliserte tegnregler: en lang passfrase på 15 tegn eller mer, gjerne flere tilfeldige ord, er både tryggere og lettere å huske enn «P@ssord1». NIST anbefaler også at du ikke bytter passord på faste intervaller uten grunn, fordi det bare fører til forutsigbare små endringer – bytt det i stedet umiddelbart hvis du mistenker at det har lekket.
Du dropper tofaktorautentisering
Tofaktorautentisering (2FA) er det billigste sikkerhetsnettet du har, og altfor mange lar være å skru det på. 2FA betyr at innlogging krever noe mer enn bare passordet – typisk en engangskode fra en app, en kode på SMS eller en bekreftelse på telefonen. Selv om noen får tak i passordet ditt, kommer de ikke inn uten den andre faktoren.
Skru på 2FA på de viktigste kontoene først: e-post, nettbank, og kontoer knyttet til betaling. En autentiseringsapp (for eksempel Google Authenticator eller Microsoft Authenticator) er tryggere enn SMS, fordi SMS-koder i sjeldne tilfeller kan avskjæres. Vurder også passkeys, en nyere og passordfri innloggingsmetode basert på FIDO-standarden. En passkey er knyttet til det ekte nettstedet og fungerer derfor ikke på en falsk kopi – det gjør den svært motstandsdyktig mot phishing. Ifølge FIDO Alliance var rundt 75 prosent av forbrukerne i 2026 kjent med passkeys, og teknologien støttes nå av de fleste store tjenester.
Du utsetter oppdateringer
Å klikke «minn meg på det senere» på oppdateringer er en vane som holder kjente sikkerhetshull åpne. Oppdateringer inneholder nesten alltid rettelser for svakheter som angripere allerede vet om og aktivt utnytter. Så lenge du ikke installerer dem, lar du døren stå på gløtt – og angripere leter systematisk etter nettopp utdatert programvare.
Slå på automatiske oppdateringer der du kan, både på operativsystemet (Windows, macOS, Android, iOS), i nettleseren og i appene du bruker mye. Det meste av jobben skjer da i bakgrunnen. Unngå programvare som ikke lenger får oppdateringer (såkalt «end-of-life»), for da kommer det ingen rettelser uansett hvor lenge du venter. En rask omstart nå og da er en liten pris for å holde enhetene tette.
Du klikker på lenker i uventede meldinger
Å klikke raskt på lenker i e-post og SMS er en av de vanligste måtene folk blir lurt på. Phishing (nettfiske) bygger på sosial manipulasjon: en melding ser ut til å komme fra banken, Posten, en strømmetjeneste eller et offentlig kontor, skaper hastverk eller frykt, og leder deg til en falsk side som ser ekte ut. Der taster du selv inn passord eller kortopplysninger, og svindleren har det den trenger.
Vanen du bør bygge er å stoppe opp før du klikker. Sjekk avsenderadressen, vær skeptisk til uventede krav om rask handling, og ikke oppgi BankID-koder eller passord fordi noen ber om det. Er du i tvil, gå til tjenesten manuelt ved å skrive adressen selv eller bruke appen, i stedet for å følge lenken i meldingen. Du finner flere konkrete råd i vår guide til tryggere nettaktivitet.
Du laster ned fra ulovlige eller ukjente kilder
Nedlasting fra piratsider og tilfeldige nettsteder er en snarvei rett til skadevare. Ulovlige nedlastinger er ikke bare et juridisk problem; filene og de aggressive annonsene på slike sider inneholder ofte virus, trojanere eller løsepengevirus. Et uforvarende klikk på feil knapp kan være nok.
Last ned programmer og apper fra offisielle kilder: utviklerens egen nettside, App Store eller Google Play. Vær ekstra varsom med «gratis»-versjoner av betalt programvare, og se etter tegn på at en side er trygg (riktig adresse, HTTPS). Et oppdatert antivirusprogram fungerer som et ekstra sikkerhetsnett som fanger opp skadelige filer før de rekker å gjøre skade.
Du bruker åpne Wi-Fi-nett uten beskyttelse
Åpne, passordløse nettverk på kafé, hotell og flyplass er praktiske, men lite private. På et usikret nett er det i prinsippet mulig for andre på samme nettverk å snappe opp trafikk som ikke er kryptert. Det gjør offentlig Wi-Fi til et dårlig sted å logge inn i nettbanken eller håndtere sensitive opplysninger.
Vanen er enkel: unngå sensitive innlogginger på åpne nett, eller bruk en VPN. En VPN krypterer forbindelsen din slik at innholdet forblir uleselig for andre på nettverket. Slå gjerne også av automatisk tilkobling til ukjente nett på telefonen, så du ikke kobles til uten å vite det.
Sjekkliste for tryggere nettvaner
- Slå på tofaktorautentisering på e-post og nettbank.
- Ta i bruk en passordbehandler og bytt gjenbrukte passord til unike.
- Skru på automatiske oppdateringer for operativsystem, nettleser og apper.
- Installer og aktiver et oppdatert antivirusprogram på alle enheter.
- Sett skjermlås med kode, ansikt eller fingeravtrykk på telefon og nettbrett.
- Vær skeptisk til lenker – gå til tjenesten manuelt ved tvil.
- Bruk VPN eller mobildata i stedet for åpne Wi-Fi-nett ved sensitive innlogginger.
- Last kun ned programmer fra offisielle kilder.
Hvordan bygge nye vaner som varer
Varige vaner bygges i små steg, ikke ved å endre alt på en gang. Prøver du å fikse alt samme kveld, blir det fort overveldende, og du gir opp. Velg i stedet én vane denne uken – for eksempel å slå på tofaktor på e-posten – og la den sette seg før du tar den neste. Etter noen uker har du flere lag med beskyttelse på plass nesten uten å merke det.
Det hjelper også å gjøre det trygge valget til det enkleste valget. En passordbehandler som fyller inn passord automatisk, gjør at unike passord ikke lenger er bryderi. Automatiske oppdateringer fjerner beslutningen helt. Poenget er å senke terskelen, slik at den gode vanen krever mindre viljestyrke enn den dårlige.
Til slutt: aksepter at målet er å redusere risiko, ikke å fjerne den. Tenk på det som andre valg i hverdagen der man velger et tryggere alternativ framfor et farligere – litt på samme måte som noen som bruker tobakk velger snusdirect framfor å røyke. Risikoen forsvinner ikke helt, men man tar et bevisst valg som gjør den mindre. På nettet er det nøyaktig den samme logikken: du kan ikke gjøre deg usårbar, men du kan gjøre deg til et mye vanskeligere mål.
Verktøy som gjør gode vaner enklere
Riktige verktøy gjør de trygge rutinene nesten automatiske. Du trenger ikke mange – de viktigste er antivirus, en passordbehandler og eventuelt en VPN. Her er hva hvert av dem gjør:
- Antivirus: overvåker enheten i sanntid og fanger opp virus, phishing-sider og skadelige nedlastinger før de rekker å gjøre skade. Les mer om når det er lurt å ha et antivirusprogram.
- Passordbehandler: lager og lagrer unike, sterke passord for hver tjeneste, så du bare trenger å huske ett hovedpassord.
- VPN: krypterer forbindelsen din, særlig nyttig på offentlige nett.
- Lekkasjeovervåking: varsler deg hvis e-posten eller passordet ditt dukker opp i en kjent datalekkasje, slik at du kan bytte i tide.
Et eksempel på en samlet løsning er Avast One, som i mai 2026 ble relansert med et gratis grunnivå. Ifølge Gen Digital, selskapet bak Avast, inkluderer gratisversjonen blant annet antivirus med sanntidsbeskyttelse, AI-basert svindeldeteksjon, lekkasjeovervåking (foreløpig kun på datamaskin) og enhetsopprydding, uten at det kreves betalingskort. Den innebygde VPN-en tilbys som en 60-dagers prøveperiode og faktureres årlig hvis den ikke avbestilles før prøven er over – så den er ikke gratis for alltid. Vil du bare ha selve virusvernet, finnes også gratis Avast Antivirus. Uansett verktøy er poenget det samme: la teknologien ta de gode valgene for deg, så du slipper å huske på dem hver gang.
Vanlige feil folk gjør
Selv de med gode intensjoner går i noen typiske feller. Å kjenne dem gjør det lettere å unngå dem:
- «Jeg har ikke noe verdt å stjele.» Alle har noe av verdi – e-postkonto, BankID, bilder eller en profil som kan misbrukes til svindel mot andre. Angrep er dessuten ofte automatiske og rammer tilfeldig, ikke bare utvalgte mål.
- Stoler blindt på 2FA. Tofaktor er sterkt, men beskytter ikke hvis du selv taster engangskoden inn på en falsk side. Vær like skeptisk til lenker selv om du har 2FA på.
- Lagrer passord i nettleseren på en delt maskin. Praktisk, men risikabelt hvis andre har tilgang til datamaskinen. En egen passordbehandler med hovedpassord er tryggere.
- Bruker antivirus, men ignorerer varslene. Et verktøy hjelper bare hvis du faktisk leser og handler på det det sier.
- Gjør alt på én gang og gir opp. For mange endringer samtidig fører ofte til at ingen av dem fester seg. Én vane av gangen varer lenger.
- Glemmer de andre enhetene. Telefon og nettbrett trenger de samme vanene som PC-en – oppdateringer, skjermlås og varsomhet med apper.
Vil du beskytte flere i husstanden, kan det også være lurt å sette opp gode rutiner for hvordan du hindrer at uvedkomne får tilgang til PC-en.
Kilder
Vanlige spørsmål (FAQ)
Hva er den viktigste nettvanen å starte med?
Begynn med unike passord og tofaktorautentisering på de kontoene som betyr mest – e-post og nettbank. E-posten er ofte nøkkelen til å nullstille alle andre passord, så den bør sikres først. Deretter kan du legge til nye vaner steg for steg.
Må jeg bytte passord med jevne mellomrom?
Nei. Moderne råd fraråder å bytte passord på faste intervaller uten grunn, fordi det bare fører til små, forutsigbare endringer. Bruk heller ett langt, unikt passord per tjeneste, og bytt det umiddelbart hvis du mistenker at det har lekket eller en tjeneste melder om et innbrudd.
Er gratis antivirus godt nok?
For de fleste privatpersoner gir et godt gratis antivirus solid grunnbeskyttelse mot virus, phishing og skadelige nedlastinger. Betalte pakker legger til ekstra lag som brannmur, VPN uten tidsbegrensning og mer avansert personvern. Viktigst er at du faktisk har et oppdatert program installert og aktivt.
Hjelper tofaktor hvis passordet mitt lekker?
Ja. Med tofaktor kommer ingen inn med passordet alene, fordi de også mangler den andre faktoren – for eksempel en engangskode eller en bekreftelse på telefonen din. Unntaket er hvis du selv taster koden inn på en falsk side, så vær fortsatt skeptisk til uventede lenker.
Er det trygt å bruke offentlig Wi-Fi?
Til vanlig nettlesing går det stort sett greit, men unngå sensitive innlogginger som nettbank på åpne nett. Vil du være trygg, bruk en VPN som krypterer forbindelsen, eller bruk mobildataen din i stedet. Slå gjerne også av automatisk tilkobling til ukjente nettverk.